Mostra sommario Nascondi sommario
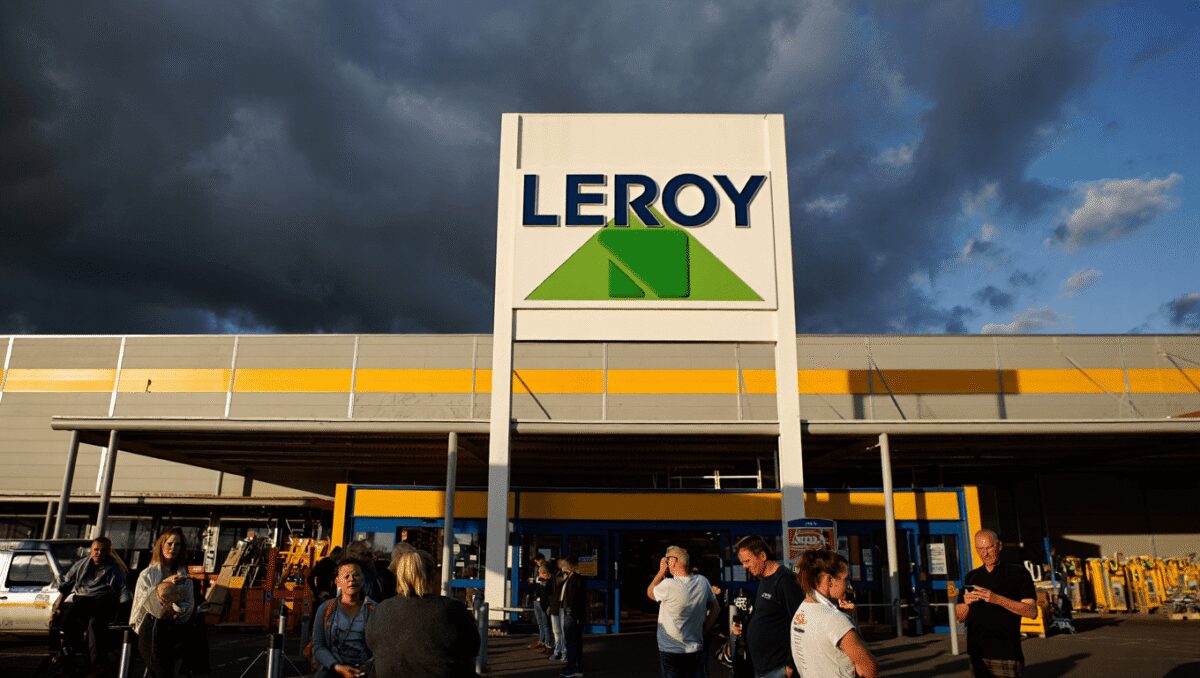
Un grave attacco informatico ha colpito Leroy Merlin il 4 dicembre 2025, esponendo i dati di contatto legati ai conti fedeltà. La scoperta solleva interrogativi sulla protezione dei dati dei clienti e riaccende il dibattito sulla sicurezza nelle grandi catene commerciali.
Come si è svolta la violazione e quali informazioni sono state prese
Secondo le informazioni emerse, l’incursione ha interessato archivi contenenti nomi, numeri di telefono, indirizzi email e dati di domicilio dei clienti. Non risultano compromesse credenziali bancarie o password, ma la perdita di contatti rimane significativa.
Galaxy H1: in arrivo le cuffie over-ear di Samsung
Lenovo a IFA 2026: due notebook super sottili, uno con display OLED espandibile
Elementi chiave dell’evento
- Data dell’evento: 4 dicembre 2025.
- Tipologia di dati: contatti e informazioni personali legate ai programmi fedeltà.
- Impatto immediato: rischio di uso improprio per frodi mirate.
Perché i dati di contatto sono pericolosi
I numeri di telefono e le email sono la materia prima per attacchi di phishing e social engineering. Con informazioni personali si costruiscono truffe più credibili e mirate.
- Messaggi falsi che simulano comunicazioni ufficiali.
- Telefonate persuasive che inducono alla condivisione di dati sensibili.
- Campagne su larga scala che sfruttano informazioni incrociate.
La risposta di Leroy Merlin e le misure adottate
L’azienda ha notificato le autorità competenti e informato i clienti coinvolti. Sono state avviate indagini interne e aggiornate le procedure di sicurezza.
Azioni messe in campo
- Comunicazioni ai clienti interessati.
- Creazione di pagine informative con consigli anti-frode.
- Rafforzamento dei controlli e monitoraggio degli accessi.
Queste contromisure rappresentano un primo passo. La vera efficacia si vedrà con il tempo e con la prevenzione di eventuali nuovi tentativi.
Il quadro nazionale: non un episodio isolato
La falla su Leroy Merlin avviene in un contesto già teso. Altre società del gruppo Mulliez, come Auchan, hanno rilevato problemi simili. Anche enti pubblici hanno segnalato fughe di dati.
Recenti rapporti della CNIL mostrano un aumento delle violazioni che coinvolgono grandi numeri di persone. Le grandi esposizioni di dati stanno diventando un problema sistemico per il Paese.
Consigli pratici per chi è stato coinvolto
Gli esperti di cybersecurity suggeriscono azioni concrete e rapide per ridurre i rischi.
- Controllare con attenzione ogni email o messaggio sospetto.
- Non fornire informazioni personali a mittenti non verificati.
- Attivare l’autenticazione a più fattori dove possibile.
- Segnalare le frodi alle autorità competenti e alla propria banca.
- Aggiornare le impostazioni di privacy degli account online.
Impatto normativo e responsabilità delle aziende
La vicenda riporta al centro il tema della conformità al GDPR e delle sanzioni. Le autorità come la CNIL stanno intensificando i controlli e possono applicare pene più severe.
Per le imprese la strada è chiara: investire in monitoraggio continuo, formazione del personale e infrastrutture di sicurezza avanzate. Trasparenza e tempestività nella notifica restano elementi fondamentali.