
Mostra sommario Nascondi sommario
Microsoft, insieme a Europol, FBI e forze tedesche, ha smantellato una vasta infrastruttura nota come RedVDS, marketplace che metteva a disposizione server e servizi usati dai criminali informatici per organizzare truffe e campagne di phishing. L’operazione punta a bloccare la catena che ha causato perdite milionarie a imprese e privati.
Chi ha condotto l’operazione e perché è importante
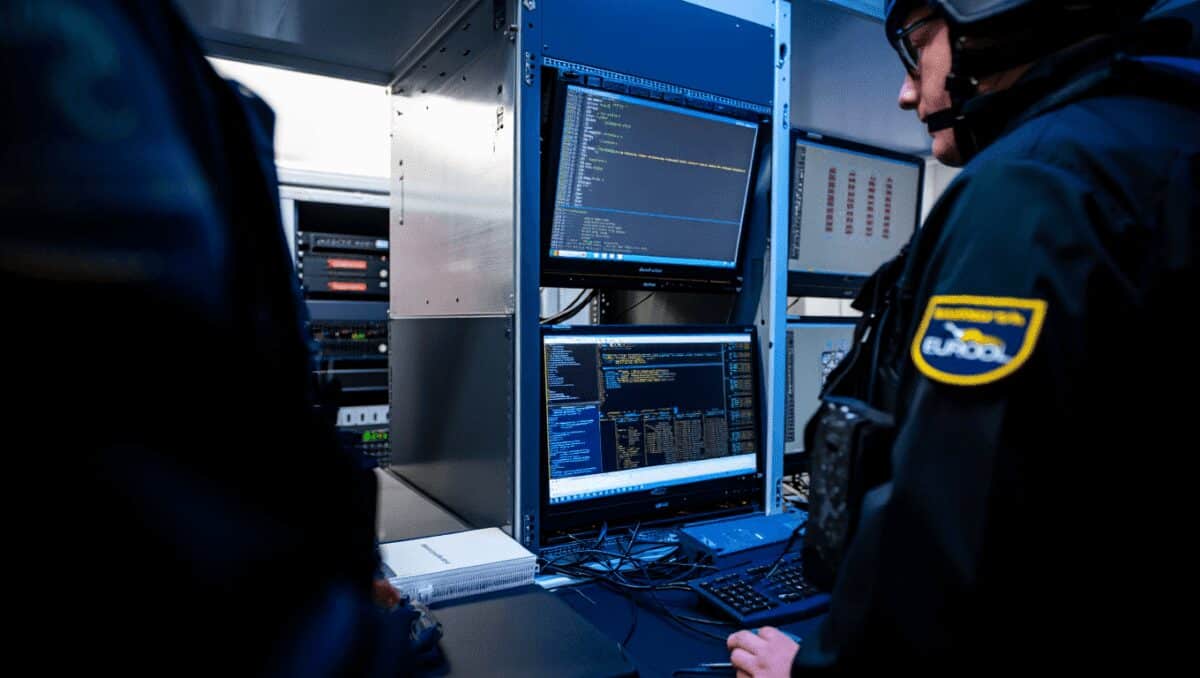
L’intervento è frutto di una cooperazione internazionale. Europol e FBI hanno lavorato con Microsoft e autorità di diversi paesi per colpire l’infrastruttura. L’azione ha tolto di mezzo un servizio che facilitava attacchi informatici su scala globale.
Galaxy H1: in arrivo le cuffie over-ear di Samsung
Lenovo a IFA 2026: due notebook super sottili, uno con display OLED espandibile
- Attori coinvolti: Microsoft, Europol, FBI, autorità tedesche.
- Obiettivo: interrompere il commercio di macchine virtuali usate per truffe finanziarie.
- Impatto stimato: solo negli Stati Uniti danni per oltre 40 milioni di dollari.
Cos’era RedVDS e come veniva offerto il servizio
RedVDS si presentava come una società registrata alle Bahamas. In realtà offriva una piattaforma di cybercrime-as-a-service dal 2019. Per una quota mensile bassa, i clienti ottenevano accesso a risorse pronte all’uso.
Caratteristiche tecniche principali:
- Abbonamento standard di circa 24 dollari al mese.
- Macchine virtuali basate su Windows Server 2022, senza licenza.
- Accesso tramite RDP con diritti di amministratore.
- Server distribuiti in Francia, Germania, Olanda, Regno Unito, Canada e Stati Uniti.
- Pagamenti in criptovalute, soprattutto Bitcoin e Litecoin.
Strumenti e tecniche usate per truffe e phishing
I servizi RedVDS permettevano di installare qualsiasi tool necessario per attività illecite. Gli attori criminali sfruttavano risorse per lanciare campagne di massa e condurre frodi mirate.
- Phishing massivo con email fasulle.
- Impersonificazione e furto di account aziendali.
- Uso di strumenti basati su intelligenza artificiale per generare testi, manipolare video e clonare voci.
- Attacchi BEC (Business Email Compromise) per intercettare flussi di denaro.
Esempi concreti di attacchi e danni economici
Microsoft ha documentato casi reali che mostrano l’impatto finanziario. In un attacco BEC i criminali hanno monitorato conversazioni email e richiesto bonifici al momento opportuno.
- Un’azienda farmaceutica statunitense ha perso oltre 7 milioni di dollari.
- Nel complesso, negli USA i danni riconducibili a queste attività superano i 40 milioni di dollari.
Come sono stati scoperti e tracciati i server
La rete è stata in parte smascherata grazie a errori tecnici dei malintenzionati. Microsoft ha individuato migliaia di macchine virtuali clonati. Molti host avevano lo stesso nome, cambiava solo l’indirizzo IP.
Questo dato ha facilitato il tracciamento e il collegamento tra server. Solo in un mese oltre 2.600 macchine virtuali hanno inviato in media 1 milione di messaggi di phishing al giorno.
Da settembre 2025, le campagne hanno colpito più di 191.000 organizzazioni nel mondo.
Azioni tecniche e amministrative messe in atto
Dopo il rilevamento, sono stati bloccati il portale di pagamento e gli accessi alle VM. Le informazioni raccolte hanno aiutato a identificare utenti e a interrompere flussi finanziari verso i criminali.
- Blocco dei portali di pagamento in criptovalute.
- Chiusura degli accessi RDP legati ai server compromessi.
- Condivisione di intelligence con le vittime per la mitigazione dei danni.
Prospettive investigative e impatti per la sicurezza
Il sequestro di RedVDS manda un segnale forte. Resta alta l’attenzione sui servizi che facilitano il cybercrime. Le autorità continuano le indagini per ricostruire la catena di responsabilità e recuperare fondi.
Per le aziende la vicenda è un monito a rafforzare le difese. Tra le raccomandazioni:
- Migliorare l’autenticazione per accessi remoti.
- Monitorare attività anomale su account e server.
- Formare il personale contro il phishing e le tecniche BEC.










